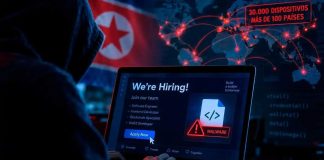
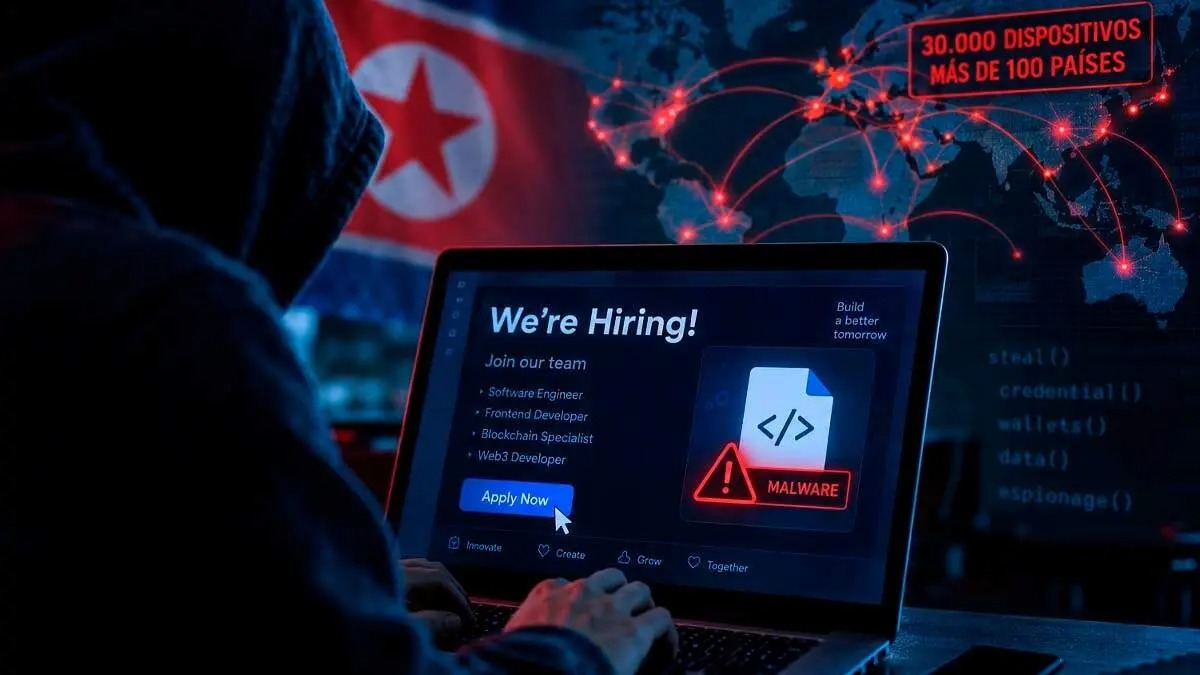
Una oferta de trabajo atractiva, varias conversaciones con un supuesto reclutador y una prueba de programación podían terminar dando acceso al ordenador de la víctima. Una alerta conjunta de organismos de seguridad de Japón, Estados Unidos, Australia y Alemania atribuye al grupo norcoreano WaterPlum una campaña que comprometió al menos 30.000 dispositivos en más de 100 países
El engaño comenzaba de una manera perfectamente reconocible para cualquier profesional tecnológico que estuviera buscando trabajo. Un supuesto reclutador contactaba con desarrolladores, ingenieros, diseñadores web o especialistas en criptomonedas y les ofrecía participar en un proceso de selección aparentemente real, en ocasiones utilizando el nombre de compañías relacionadas con inteligencia artificial, blockchain o NFT. Los atacantes obtuvieron fondos o credenciales de más de 7.000 carteras de criptomonedas y transfirieron criptoactivos valorados en al menos 10,71 millones de dólares a Corea del Norte.
La conversación podía continuar durante días y llegar incluso hasta una entrevista por videollamada. El momento decisivo aparecía cuando el candidato tenía que demostrar sus conocimientos: descargar un proyecto, abrir un repositorio, solucionar un supuesto error o ejecutar código como parte de una prueba técnica. Aquello que parecía el último paso para conseguir el puesto podía instalar realmente malware en el ordenador.
Una prueba de programación abría la puerta al equipo
La campaña es conocida en el sector de la ciberseguridad como Contagious Interview y las autoridades utilizan el nombre WaterPlum para referirse al grupo responsable. La eficacia del método reside en que la acción solicitada al candidato no resulta extraña dentro de determinados procesos de selección tecnológicos, donde revisar código o trabajar con un proyecto descargado puede formar parte de una entrevista real.
Los atacantes aprovechaban esa normalidad para conseguir que fuese el propio usuario quien ejecutara el contenido malicioso. Los archivos podían encontrarse alojados en repositorios o plataformas utilizadas habitualmente por desarrolladores, por lo que no siempre aparecían las señales evidentes que muchas personas asociarían con un correo fraudulento o una página web sospechosa.
Una vez ejecutado el código, el grupo podía instalar herramientas capaces de mantener acceso remoto al dispositivo y recopilar información sin que la víctima advirtiera inmediatamente lo ocurrido. El supuesto proceso de contratación podía terminar sin más noticias del reclutador mientras el ordenador continuaba comunicándose con infraestructura controlada por los atacantes.
Al menos 30.000 dispositivos en más de 100 países
La alerta internacional sitúa la actividad analizada entre diciembre de 2025 y julio de 2026. Durante ese periodo, WaterPlum consiguió comprometer al menos 30.000 ordenadores repartidos por más de un centenar de países, entre ellos Estados Unidos, Japón y diferentes territorios europeos.
Los objetivos estaban especialmente concentrados entre profesionales capaces de manejar información de gran valor desde sus propios dispositivos. Un desarrollador puede tener sesiones abiertas en repositorios privados, credenciales de servicios en la nube, accesos corporativos o archivos relacionados con sus clientes, mientras que un especialista en blockchain puede trabajar desde el mismo ordenador con carteras y otros activos digitales.
Por eso la infección de un único equipo podía tener consecuencias más amplias. Las credenciales obtenidas del ordenador de un empleado o colaborador podían utilizarse posteriormente para intentar acceder a los sistemas de la empresa para la que trabajaba, ampliar el ataque o buscar código fuente, documentos internos y otra información sensible.
Más de 7.000 carteras de criptomonedas afectadas
Las criptomonedas aparecen como uno de los principales objetivos económicos de la campaña. Las agencias que han investigado a WaterPlum aseguran que los atacantes consiguieron extraer fondos o credenciales correspondientes a más de 7.000 carteras digitales y sitúan el valor mínimo de los criptoactivos robados en 1.700 millones de yenes, aproximadamente 10,71 millones de dólares.
El malware utilizado podía buscar información almacenada en el navegador, archivos, contenido del portapapeles, capturas de pantalla y otros datos guardados en el ordenador. En determinados casos, obtener una clave privada o una frase de recuperación de una cartera puede ser suficiente para que un atacante consiga acceder a los fondos desde otro dispositivo.
La alerta sostiene que esos criptoactivos terminaron siendo transferidos a Corea del Norte. La Policía japonesa y el FBI consideran además que WaterPlum y determinados trabajadores informáticos norcoreanos operan bajo el 313 General Bureau, integrado en el Departamento de Industria de Municiones del Partido de los Trabajadores de Corea.
La videollamada también formaba parte del engaño
Los atacantes no se limitaban a lanzar ofertas genéricas esperando que alguien descargase un archivo. Las autoridades han documentado entrevistas virtuales reales en las que los supuestos reclutadores hablaban con los candidatos antes de enviarles la prueba técnica, aumentando considerablemente la credibilidad del proceso.
En algunos casos se detectó incluso el uso de herramientas de alteración facial mediante inteligencia artificial. El entrevistador podía comenzar la conversación con la cámara encendida y, poco después, alegar problemas de conexión para desactivarla y sugerir al candidato que hiciera lo mismo, reduciendo así las posibilidades de que descubriera inconsistencias.
El objetivo era construir suficiente confianza antes de pedir la acción verdaderamente peligrosa. Un desarrollador probablemente desconfiaría de un desconocido que le enviara directamente un comando para ejecutar, pero puede bajar la guardia si esa misma petición llega después de varias conversaciones y dentro de una entrevista técnica que aparentemente pertenece a una empresa real.
Visual Studio Code también apareció entre las técnicas utilizadas
La alerta internacional menciona específicamente proyectos maliciosos preparados para Visual Studio Code, uno de los entornos de desarrollo más utilizados. El riesgo no está en utilizar el programa ni en abrir cualquier proyecto, sino en otorgar confianza y permitir la ejecución de determinadas configuraciones preparadas por un atacante.
Microsoft incorpora precisamente una función denominada Workspace Trust que permite mantener proyectos desconocidos en modo restringido. Las propias autoridades recomiendan utilizar esa protección cuando se recibe código de una procedencia que todavía no ha podido verificarse y revisar especialmente los archivos capaces de ejecutar tareas automáticamente.
La recomendación puede aplicarse más allá de Visual Studio Code: recibir un repositorio durante una entrevista no convierte automáticamente el proyecto en seguro. Antes de ejecutar cualquier contenido conviene comprobar que el reclutador existe, que utiliza un dominio relacionado realmente con la empresa y que la vacante aparece en sus canales oficiales.
Qué ocurre si el malware ya se ha ejecutado
Cuando existen indicios de que una de estas pruebas puede haber comprometido el ordenador, las agencias recomiendan desconectar inmediatamente el dispositivo de internet para cortar sus comunicaciones externas. Las contraseñas potencialmente afectadas deberían modificarse desde otro equipo que se considere seguro y no desde el ordenador que podría seguir infectado.
Si en el dispositivo existían credenciales relacionadas con criptomonedas, la recomendación es extremar todavía más las precauciones. La alerta aconseja crear desde otro equipo una cartera nueva, trasladar los activos y guardar fuera del dispositivo comprometido las nuevas frases de recuperación.
Eliminar simplemente el proyecto utilizado durante la falsa entrevista puede no ser suficiente. El código inicial puede haber descargado otros componentes o los atacantes pueden haber extraído ya información, por lo que las autoridades contemplan incluso un restablecimiento completo del sistema cuando existe una sospecha fundada de infección.
El ataque empezaba con algo tan normal como buscar empleo
La campaña resulta especialmente efectiva porque sustituye los cebos habituales de muchas estafas por una situación profesional creíble. No hay necesariamente un supuesto premio, una factura inesperada o un mensaje urgente del banco. Hay una vacante, un reclutador y una prueba técnica que aparentemente separa al candidato de conseguir un nuevo empleo.
Entre diciembre de 2025 y julio de 2026, esa fórmula permitió comprometer al menos 30.000 ordenadores en más de 100 países, según las agencias que han investigado la actividad. Miles de carteras de criptomonedas quedaron afectadas y los atacantes consiguieron millones de dólares en activos digitales, además de credenciales e información que podían abrir nuevas vías de acceso.
El aviso deja también una advertencia especialmente relevante para quienes trabajan habitualmente con código descargado de internet: una entrevista convincente no garantiza que el proyecto enviado sea legítimo. En esta campaña, la puerta de entrada al ordenador no fue una contraseña débil ni un sistema sin actualizar. Fue el propio candidato ejecutando aquello que creía que podía conseguirle un trabajo.
Fuente: estrelladigital